Automatyczne
bezpieczeństwo IT
na wyciągnięcie ręki

AutoSOC monitoruje infrastrukturę 24/7, wykrywa zagrożenia i reaguje automatycznie — w Twojej serwerowni, na Twoich zasadach. Spełnia wymagania NIS2 i KRI — bez potrzeby zatrudniania dodatkowych specjalistów.

24/7 monitoring
NIS2 gotowość
100% lokalnie
AI analiza
Zbudowane na sprawdzonych technologiach Open-Source

Hipotetyczna sytuacja

Czwartek, 1:27 w nocy. Biuro zamknięte, telefony milczą, nikt nie siedzi przy monitorze. Ktoś próbuje dostać się do Waszych danych. Ale AutoSOC czuwa — i reaguje w minuty.

1:27

Atak

Ktoś z zewnątrz próbuje zalogować się na serwer plików organizacji. Używa skradzionych danych logowania — nikt z pracowników o tym nie wie.

1:29

Wykrycie

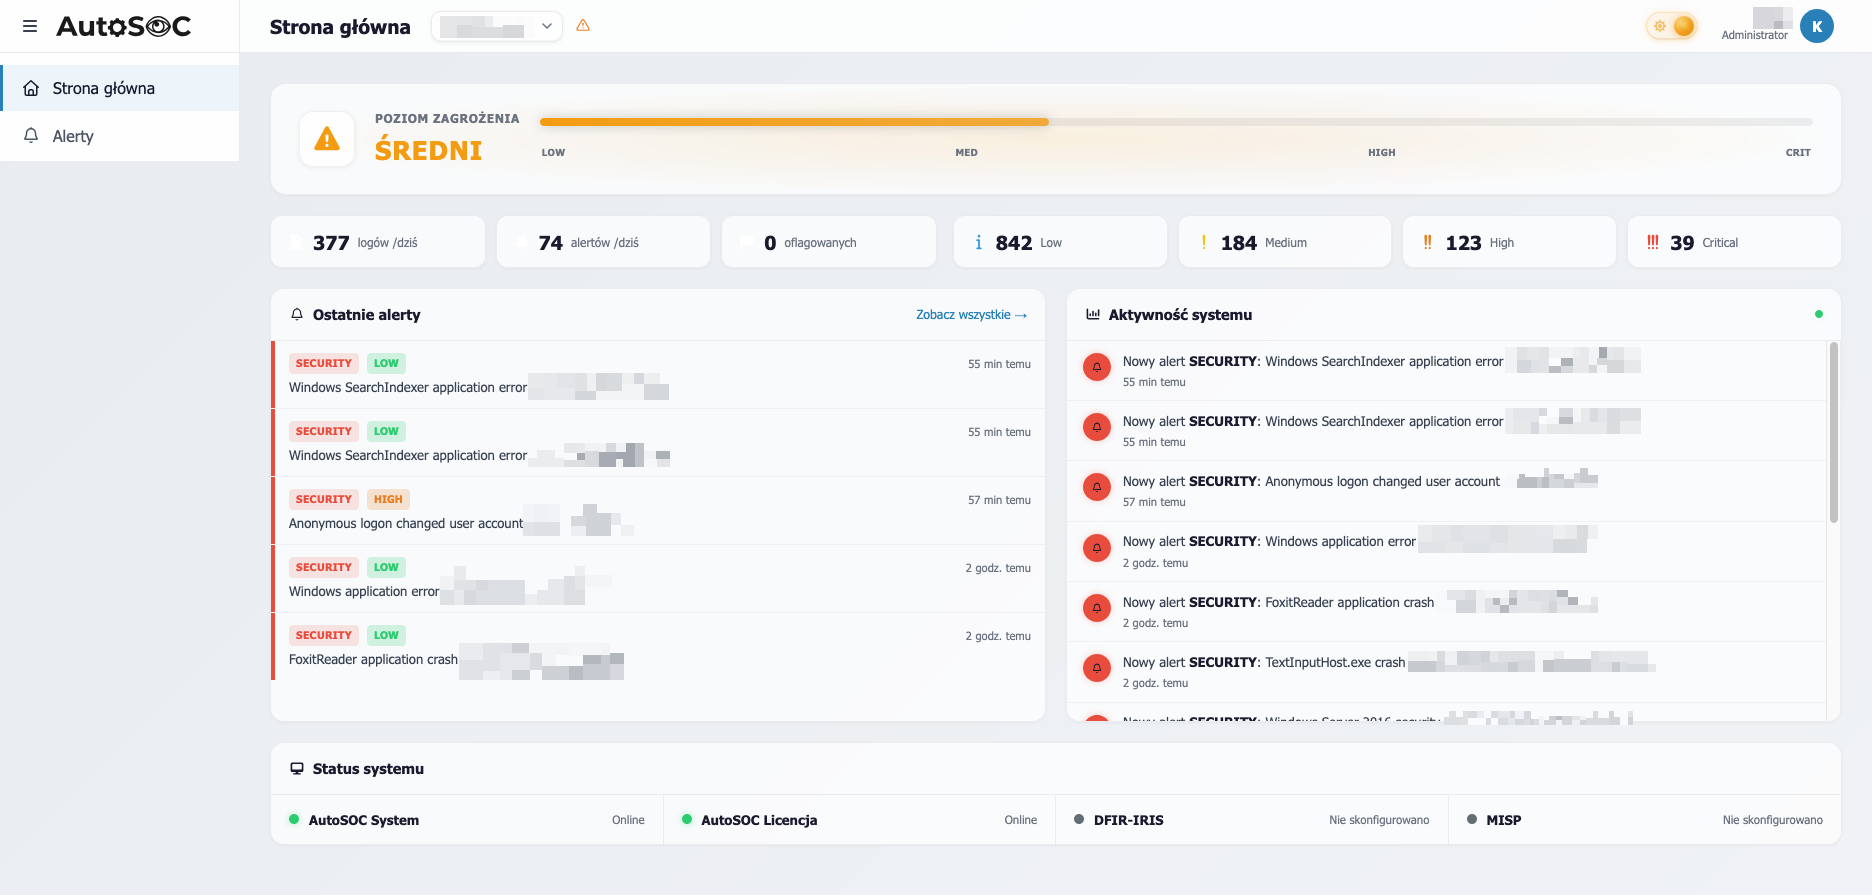
AutoSOC zauważa nietypową aktywność — logowanie z nieznanej lokalizacji, o nietypowej porze. System automatycznie generuje alert o podejrzanym zdarzeniu.

1:31

Analiza

Sztuczna inteligencja sprawdza, czy to normalne zachowanie, czy zagrożenie. Porównuje z historią logowań, weryfikuje adres IP w bazach zagrożeń. Werdykt: realne zagrożenie.

1:33

Reakcja

System automatycznie blokuje podejrzane połączenie i odcina zaatakowany komputer od reszty sieci — żeby problem nie rozszedł się dalej.

1:35

Powiadomienie

Administratorzy IT otrzymują SMS-a i e-maila: co się wydarzyło, co system zrobił, co warto sprawdzić. Krótko, konkretnie, bez zbędnego żargonu.

8:10

Obsługa zgłoszenia

Pracownik IT otwiera dashboard, przegląda incydent, generuje raport jednym kliknięciem i podejmuje dalsze działania. Dokumentacja gotowa — na audyt, dla przełożonego, dla urzędu.

Cyberbezpieczeństwo bez dedykowanego zespołu?

NIS2 wchodzi w życie, wymagania rosną — a budżet i zasoby kadrowe pozostają bez zmian.

Za mało rąk do pracy

Zespół IT obsługuje infrastrukturę, helpdesk i wdrożenia. Dochodzi cyberbezpieczeństwo i audyty NIS2 — ale etat na dodatkowego specjalistę nie jest w planie.

NIS2 i KRI — nowe obowiązki

Dyrektywa NIS2 wymaga ciągłego monitorowania, reagowania na incydenty i dokumentacji. Za brak zgodności grożą kary finansowe — odpowiedzialność ponosi kierownictwo.

Brak monitoringu poza godzinami pracy

Noce, weekendy, urlopy — infrastruktura działa bez nadzoru. Ransomware, wycieki danych czy nieautoryzowany dostęp mogą pozostać niewykryte przez dni.

Rozwiązania Enterprise poza zasięgiem

Komercyjne usługi monitoringu bezpieczeństwa kosztują tysiące złotych miesięcznie i są projektowane pod korporacje. Dla mniejszych organizacji to nieproporcjonalny wydatek.

Zestawienie rozwiązań

Porównaj trzy podejścia do bezpieczeństwa IT, które Twoja organizacja może wdrożyć — i sprawdź, które najlepiej odpowiada Twoim potrzebom.

Brak zabezpieczeń Obecna sytuacja wielu organizacji Usługa MSSP Zewnętrzny dostawca SOC Rekomendowany AutoSOC On-premise, pełna automatyzacja
Monitoring 24/7/365
Czas wykrycia incydentu dni lub tygodnie kilka–kilkanaście minut
Automatyczna reakcja na zagrożenia
Analiza AI zdarzeń zależy od dostawcy
Dane pozostają w organizacji
Raporty zgodne z NIS2 / KRI częściowo
Pełna kontrola nad infrastrukturą
Dokumentacja incydentów na życzenie
Koszt miesięczny 0 zł tysiące zł / mies.
Wymaga rozbudowy zespołu IT

8 kroków od wykrycia zagrożenia
do zamkniętego zgłoszenia

Cały proces — od zebrania danych po wygenerowanie raportu — działa automatycznie, bez interwencji człowieka.

Zbieranie danych

Informacje o zdarzeniach z komputerów, serwerów, firewalli i systemów antywirusowych trafiają do AutoSOC na bieżąco.

1
2

Filtrowanie szumu

Automatyczne odrzucanie powtarzających się zdarzeń i rutynowych operacji. Do analizy trafiają tylko te, które mogą oznaczać zagrożenie.

Analiza AI

Sztuczna inteligencja ocenia zdarzenie, określa poziom zagrożenia i decyduje, czy wymaga reakcji — w ciągu sekund.

3
4

Sprawdzenie reputacji

Podejrzane adresy internetowe weryfikowane automatycznie w międzynarodowych bazach znanych zagrożeń.

Łączenie zdarzeń

System łączy zdarzenia z różnych źródeł w spójny obraz. Pojedyncze zdarzenia mogą wyglądać niewinnie — razem ujawniają atak.

5
6

Powiadomienie

Natychmiastowy alert e-mailem, SMS-em lub na Telegramie — tylko przy potwierdzonych zagrożeniach, bez fałszywych alarmów.

Automatyczna reakcja

Blokada podejrzanego połączenia, odcięcie zagrożonego komputera od sieci — bez czekania na reakcję administratora.

7
8

Raport i dokumentacja

Automatycznie generowana dokumentacja incydentu — przebieg, podjęte działania, rekomendacje. Zgodna z wymaganiami NIS2.

Zgodność z NIS2 i KRI
wbudowana w system

AutoSOC realizuje kluczowe wymagania dyrektywy NIS2 automatycznie — bez dodatkowych narzędzi i procesów.

  • Ciągłe monitorowanie infrastruktury

    Zbieranie i analiza informacji 24/7 ze wszystkich komputerów i urządzeń sieciowych — wymóg art. 21 NIS2.

  • Wykrywanie i reagowanie na incydenty

    Automatyczne blokowanie zagrożeń z pełną historią działań — zgodnie z wymogami reagowania na incydenty.

  • Dokumentacja incydentów

    Automatyczne generowanie raportów: przebieg, podjęte działania, rekomendacje — gotowe do przekazania organom nadzorczym.

  • Zgłaszanie incydentów w wymaganym terminie

    Natychmiastowe powiadomienia e-mail, SMS i Telegram — organizacja dowiaduje się o incydencie w minuty, nie w dni.

  • Analiza ryzyka i zarządzanie podatnościami

    Łączenie zdarzeń z wielu źródeł, weryfikacja w bazach znanych zagrożeń i automatyczna ocena powagi zdarzenia.

  • Zgodność z KRI i wymogami sektorowymi

    Raporty i statystyki bezpieczeństwa w formatach zgodnych z Krajowymi Ramami Interoperacyjności i regulacjami dla JST.

Dane nie opuszczają
Twojej infrastruktury

AutoSOC działa wyłącznie w Twojej serwerowni. Żadne dane — zdarzenia, powiadomienia, raporty — nie trafiają do chmury ani na zewnętrzne serwery.

Chmura — nie wysyłamy
Twoja serwerownia
Twoje komputery

Zgodność z RODO i KRI

Dane przetwarzane wyłącznie lokalnie. Brak konieczności umowy powierzenia danych — żadne informacje nie opuszczają organizacji.

Pełna kontrola nad danymi

Zdarzenia, powiadomienia, incydenty, raporty — przechowywane na Twoim serwerze. Pełna kontrola nad przechowywaniem i dostępem.

Niezależność od łącza

Analiza zagrożeń działa nawet przy braku połączenia z Internetem. Brak uzależnienia od zewnętrznej chmury — przewidywalne koszty.

Gotowe urządzenie do podłączenia

Kompaktowy serwer z zainstalowanym oprogramowaniem — wystarczy podłączyć do sieci. Wdrożenie w dniach, nie miesiącach.

Co potrafi AutoSOC?

Automatyzacja bezpieczeństwa — od analizy podejrzanych zdarzeń po gotową dokumentację dla audytu.

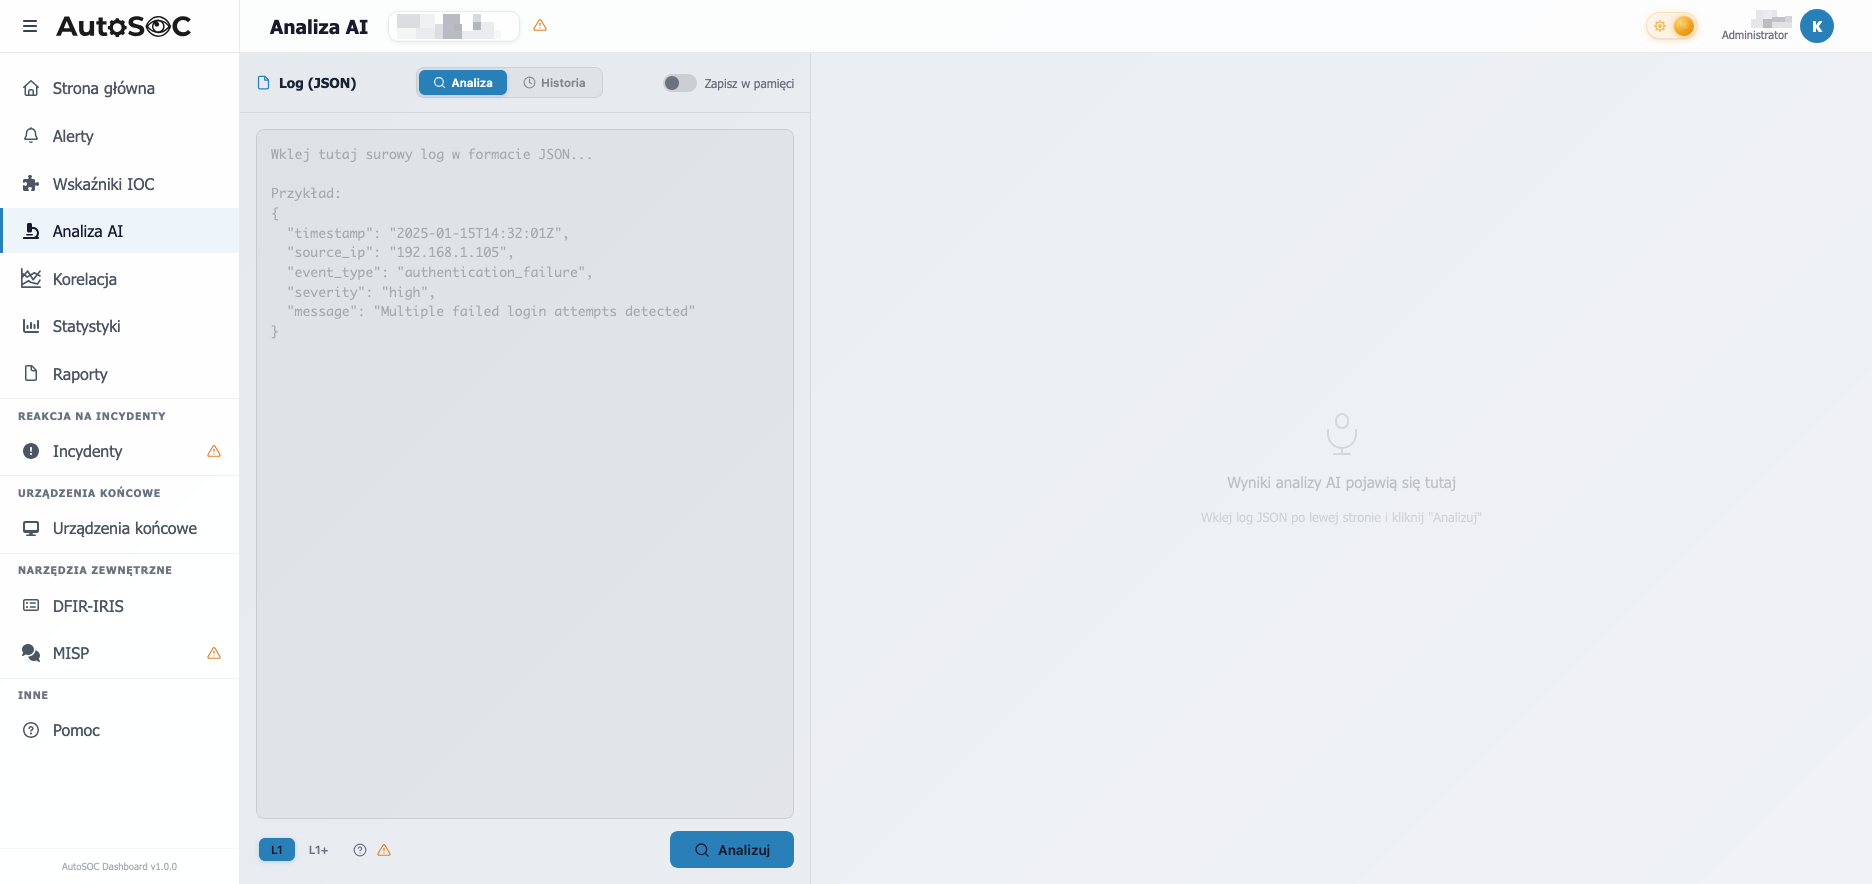
Automatyczna analiza zagrożeń

Wbudowana sztuczna inteligencja ocenia każde zdarzenie, odróżnia faktyczne zagrożenia od fałszywych alarmów — w ciągu sekund, bez udziału specjalisty.

  • Automatyczna ocena powagi każdego zdarzenia
  • Do administratora trafiają tylko potwierdzone zagrożenia, bez zbędnych alarmów
  • Analiza z uwzględnieniem historii zdarzeń w organizacji
  • Działa 24/7 — niezależnie od tego, czy ktoś jest w biurze
AutoSOC — analiza zagrożeń
Automatyczna analiza zagrożeń

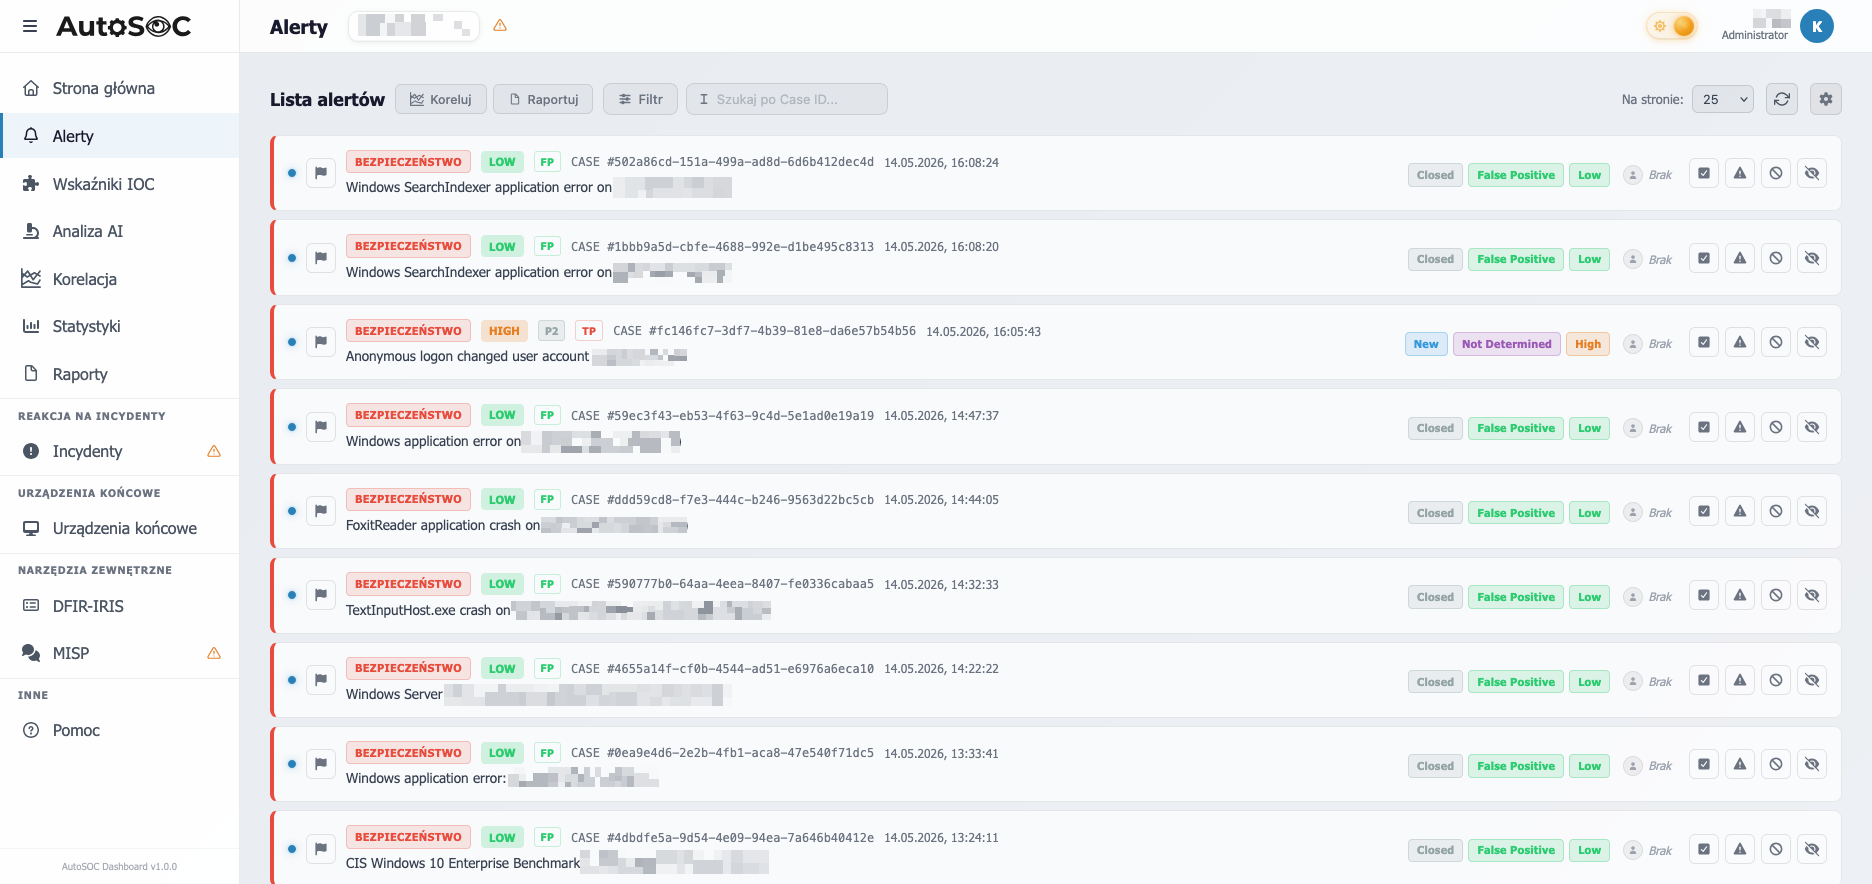
Inteligentne powiadomienia

Powiadomienia tylko o potwierdzonych zagrożeniach — e-mailem, SMS-em lub na Telegramie. Możliwość ustawienia progów ważności i automatycznego przekazywania wyżej.

  • Wielokanałowe powiadomienia (e-mail, SMS, Telegram)
  • Ustawialne filtry według ważności zdarzenia
  • Automatyczne przekazywanie dalej, gdy nikt nie reaguje
  • Regularne podsumowania stanu bezpieczeństwa organizacji
AutoSOC — powiadomienia
System powiadomień

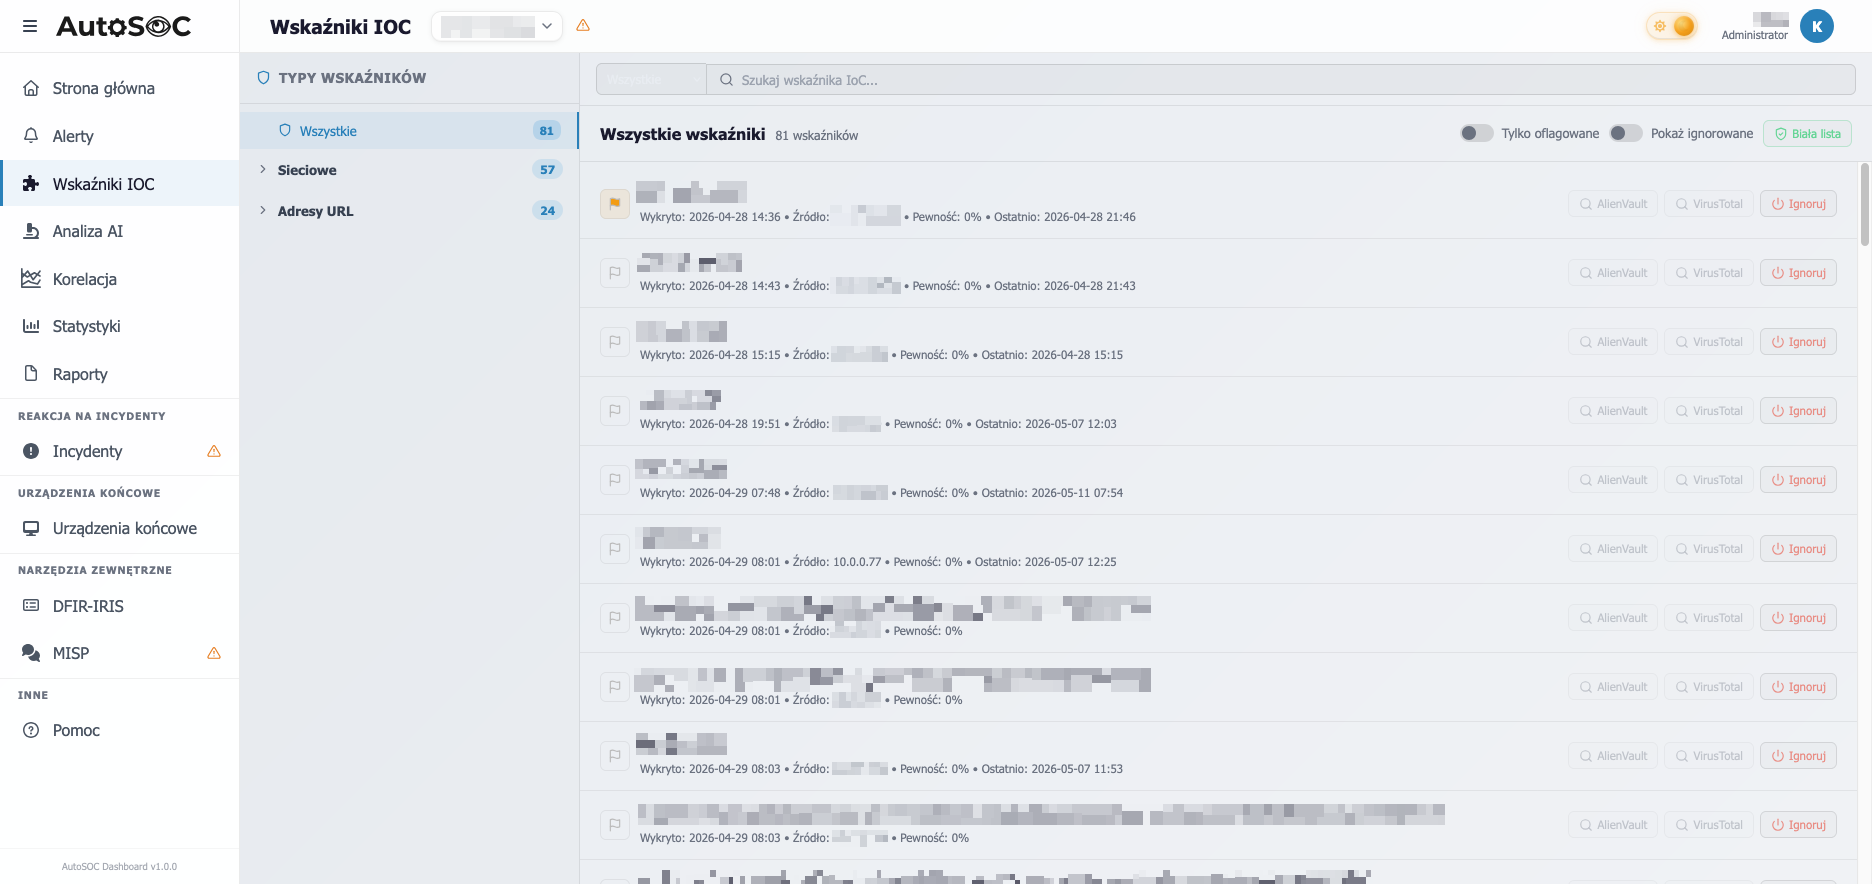
Sprawdzanie w bazach zagrożeń

Automatyczne sprawdzanie podejrzanych adresów internetowych i plików w międzynarodowych bazach znanych zagrożeń — z natychmiastową oceną.

  • Połączenie z wiodącymi bazami zagrożeń (VirusTotal, AbuseIPDB, MISP)
  • Natychmiastowa ocena z wielu niezależnych źródeł
  • Automatyczne powiązanie z wcześniejszymi zdarzeniami
  • Uzupełnianie powiadomień o dodatkowe informacje o zagrożeniu
AutoSOC — weryfikacja zagrożeń
Sprawdzanie zagrożeń

Raporty i statystyki

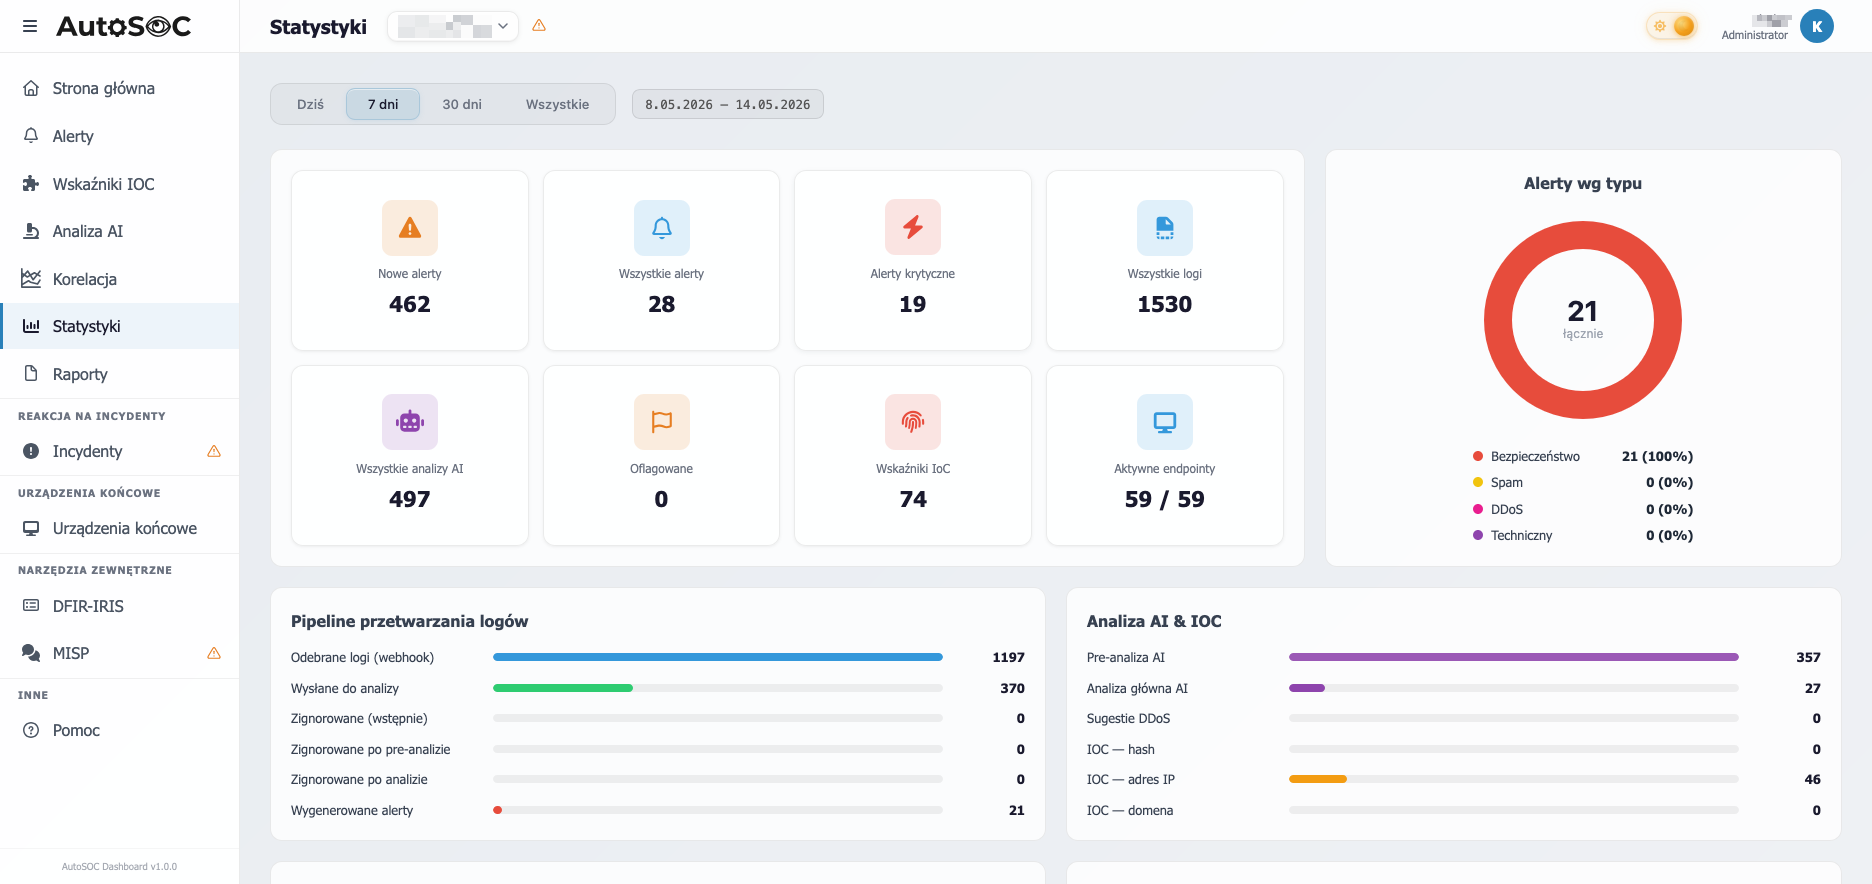
Przejrzyste wizualizacje stanu bezpieczeństwa: zdarzenia w czasie, rozkład zagrożeń, trendy. Gotowe raporty PDF na potrzeby audytu i kierownictwa.

  • Dashboard z wizualizacją zdarzeń, hostów i typów zagrożeń
  • Raporty PDF generowane jednym kliknięciem
  • Dane zgodne z wymogami raportowymi NIS2 i KRI
  • Analiza trendów — poprawa lub pogorszenie stanu bezpieczeństwa
AutoSOC — statystyki
Raporty i statystyki

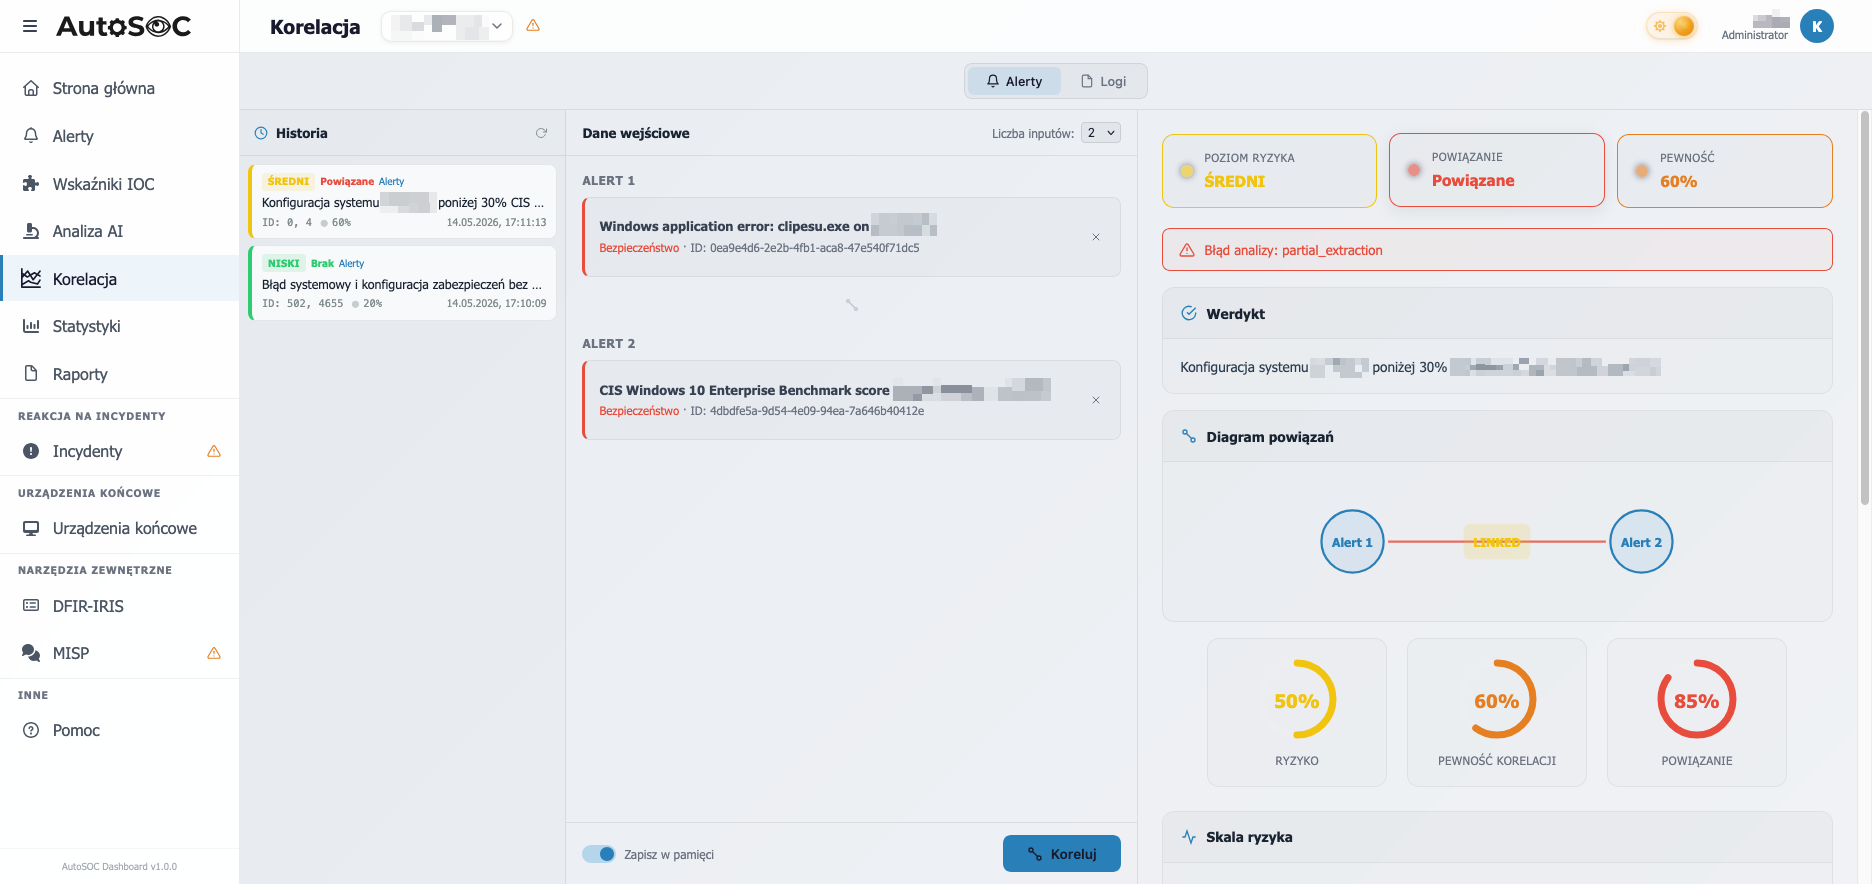
Łączenie powiązanych zdarzeń

Łączenie zdarzeń z różnych źródeł w spójny obraz. Wykrywanie złożonych ataków, których pojedyncze powiadomienia nie ujawniają.

  • Łączenie zdarzeń z wielu komputerów i urządzeń sieciowych
  • Wykrywanie ataków rozłożonych w czasie
  • Porównywanie ze wzorcami typowymi dla Twojej organizacji
  • Graficzna wizualizacja powiązań między zdarzeniami
AutoSOC — łączenie zdarzeń
Łączenie zdarzeń

Dokumentacja incydentów

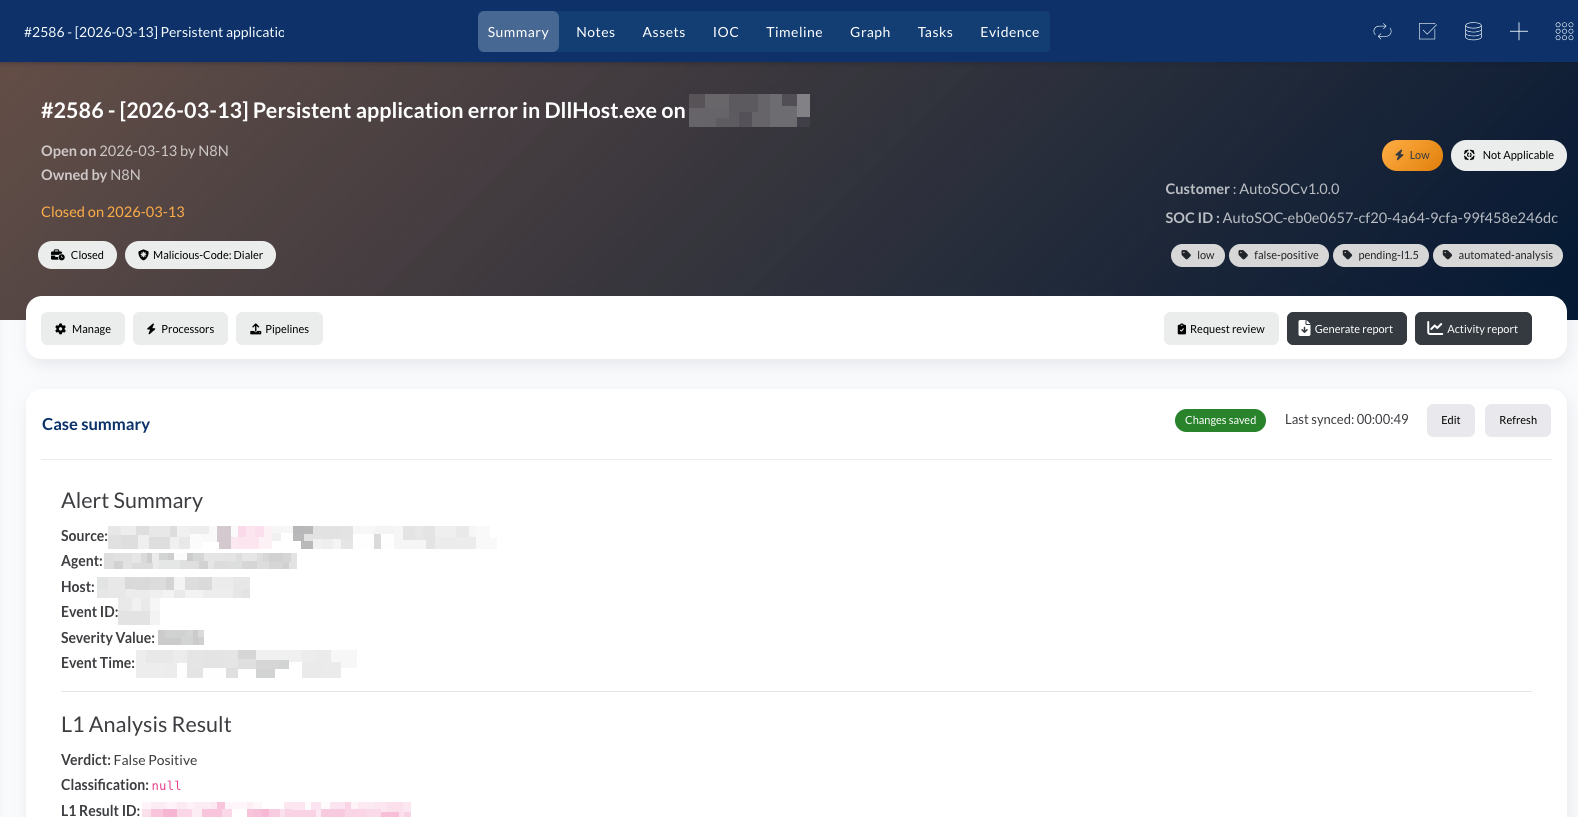
Automatyczne generowanie dokumentacji incydentów: co się wydarzyło, kiedy, jakie zasoby były zagrożone, co system zrobił — gotowe na audyt.

  • Automatyczne tworzenie dokumentacji z pełnym przebiegiem zdarzenia
  • Oś czasu zdarzeń z dokładnością do sekund
  • Format zgodny z wymogami dokumentacyjnymi NIS2
  • Połączenie z platformą DFIR-IRIS do obsługi incydentów
AutoSOC — dokumentacja incydentów
Dokumentacja incydentów

Pełna widoczność
na każdym poziomie Twojej sieci

AutoSOC zbiera i łączy dane z komputerów, serwerów, firewalli i systemów ochrony — wszystko widoczne w jednym panelu.

Stacje robocze i serwery

Niewielki program zainstalowany na komputerach zbiera informacje o logowaniach, zmianach plików, instalacjach i podejrzanych procesach.

Firewalle i urządzenia sieciowe

Współpraca z FortiGate, OPNsense, MikroTik i innymi. Informacje o połączeniach, zablokowanych próbach dostępu i regułach bezpieczeństwa — w jednym widoku.

Ochrona stacji roboczych

Powiadomienia z systemów ochrony komputerów (np. Bitdefender) trafiają do AutoSOC na bieżąco. AI łączy je z innymi zdarzeniami i podejmuje decyzję o reakcji.

Monitoring ruchu sieciowego

Własny moduł wykrywa nieprawidłowości w ruchu sieciowym: nietypowe przesyły danych, komunikację z podejrzanymi adresami, próby skanowania sieci.

Bazy znanych zagrożeń

Automatyczne sprawdzanie podejrzanych adresów i plików w bazach VirusTotal, AbuseIPDB i MISP. Natychmiastowa informacja, czy dany element jest znany jako szkodliwy.

Inne systemy i usługi

Serwery Linux, Active Directory, poczta — każde urządzenie generujące zdarzenia może zostać podłączone. System rośnie razem z Twoją infrastrukturą.

Bezpieczeństwo operacyjne + zarządzanie zgodnością

AutoSOC zapewnia ochronę operacyjną. SZBI Manager zarządza dokumentacją ISO 27001, NIS2 i RODO. Razem pokrywają pełny zakres cyberbezpieczeństwa.

Ochrona organizacji

  • Wykrywanie zagrożeń 24/7
  • Automatyczna analiza i reakcja
  • Dokumentacja incydentów
  • Raporty bezpieczeństwa
Jeden ekosystem

Dokumentacja i zgodność

  • Zarządzanie SZBI wg ISO 27001
  • Dokumentacja NIS2 i RODO
  • Analiza ryzyka
  • Gotowość na audyt

Często zadawane pytania

Dla organizacji z niewielkim zespołem IT: jednostki samorządu terytorialnego, szpitale, szkoły, firmy MŚP — wszędzie, gdzie wymagania NIS2 i KRI muszą być spełnione bez dedykowanego zespołu SOC.

Poznaj naszych klientów

Nie. System zaprojektowano z myślą o organizacjach bez dedykowanego zespołu SOC. AutoSOC automatyzuje analizę, reakcję i dokumentację — administrator IT otrzymuje gotowe raporty i powiadomienia o incydentach.

Nie. Cała platforma — łącznie z modelami AI — działa w 100% on-premise, w Twojej serwerowni. Żadne dane nie są przesyłane na zewnątrz. System funkcjonuje prawidłowo nawet bez łącza internetowego.

Standardowe wdrożenie trwa 2–4 tygodnie. Obejmuje dostawę urządzenia, instalację agentów, konfigurację integracji i szkolenie zespołu. Po wdrożeniu zapewniamy wsparcie techniczne.

Tak. AutoSOC realizuje kluczowe wymagania NIS2: ciągłe monitorowanie zagrożeń, reagowanie na incydenty, dokumentowanie zdarzeń bezpieczeństwa i raportowanie. W połączeniu z SZBI Managerem pokrywamy również wymagania dokumentacyjne ISO 27001, KRI i RODO.

Koszt zależy od wielkości infrastruktury i wybranego wariantu. AutoSOC to jednorazowe wdrożenie z roczną opłatą serwisową — bez subskrypcji za użytkownika ani ukrytych kosztów. Skontaktuj się z nami po indywidualną wycenę.

Zapytaj o wycenę

Nie. AutoSOC dostarczamy jako gotowe urządzenie (appliance), które podłącza się do istniejącej sieci. Na stacjach roboczych i serwerach instalujemy lekkiego agenta — nie wpływa on na wydajność ani codzienną pracę użytkowników.

System działa autonomicznie — monitoruje, analizuje i reaguje bez ingerencji człowieka. Wasz zespół IT otrzymuje powiadomienia o incydentach i gotowe raporty. Zapewniamy też wsparcie techniczne i regularne aktualizacje.

Trzy elementy: (1) gotowe urządzenie — sprzęt i oprogramowanie w jednym, bez subskrypcji chmurowych; (2) sztuczna inteligencja działająca w 100% w Twojej serwerowni, bez przesyłania danych na zewnątrz; (3) projektowane dla organizacji bez dużego działu IT, nie dla korporacji.

Więcej o nas

Gotowy zobaczyć AutoSOC w działaniu?

Umów prezentację — pokażemy system na żywo i omówimy, jak AutoSOC wpisuje się w wymagania NIS2 Twojej organizacji.

“Automatyzacja SOC na poziomie Enterprise — dostępna dla każdej organizacji.”
Umów bezpłatną prezentację